 Skip to content
Na początku września europejskie serwisy informacyjne przyniosły niemal jednocześnie kilka historii, które na pierwszy rzut oka wyglądały jak warianty tego samego scenariusza.
9 września kanclerz Niemiec Friedrich Merz powiedział w Bundestagu, że udaremniony w sierpniu atak drona na lotnisko Lipsk/Halle był przygotowywany w Rosji przez kilka miesięcy. Moskwa odrzuciła te zarzuty. Dzień wcześniej rumuńska Służba Wywiadu (SRI) poinformowała o rozbiciu operacji, którą również wiąże z Rosją. Według śledczych obywatel Rosji mieszkający w Rumunii zbierał informacje dotyczące obiektów wojskowych oraz ukraińskich samolotów transportowych. Strona rosyjska konsekwentnie zaprzecza oskarżeniom o organizowanie aktów dywersji w Europie.
W niemal tym samym czasie Finlandia zakończyła dochodzenie w sprawie zupełnie innego incydentu. Wiosną na terytorium Finlandii znalazły się cztery ukraińskie bezzałogowce bojowe wyposażone w materiały wybuchowe. Policja i Straż Graniczna doszły jednak do wniosku, że Finlandia nie była celem ataku. Drony leciały w kierunku celów w Rosji, lecz z powodu połączenia silnych zakłóceń sygnału nawigacji satelitarnej oraz wiatru zboczyły z kursu.
Jeszcze kilka dni wcześniej niemiecka policja poszukiwała mężczyzny, który przyznał się do przeprowadzenia serii aktów dywersji wymierzonych w infrastrukturę energetyczną. Tym razem ślad nie prowadził do zagranicznych służb specjalnych, lecz do podejrzanego kierującego się radykalnymi motywami ekologicznymi.
Trzy historie i trzy zupełnie różne wyjaśnienia: domniemana operacja państwowa, niezamierzona konsekwencja wojny oraz wewnętrzna dywersja motywowana politycznie.
To właśnie ta niepewność staje się stopniowo jednym z najpoważniejszych wyzwań dla Europy Wschodniej. Zanim państwo odpowie na atak, coraz częściej musi najpierw ustalić, czy w ogóle doszło do ataku.
Gdzie kończy się awaria
W starych podręcznikach początek wojny wyglądał stosunkowo jednoznacznie. Kolumna czołgów przekracza granicę, lotnictwo przeprowadza nalot, rząd ogłasza mobilizację. Oczywiście rzeczywistość historyczna zawsze była bardziej skomplikowana niż podręcznikowe schematy, ale przynajmniej sam fakt użycia siły zazwyczaj nie wymagał wielotygodniowego dochodzenia i analiz kryminalistycznych.
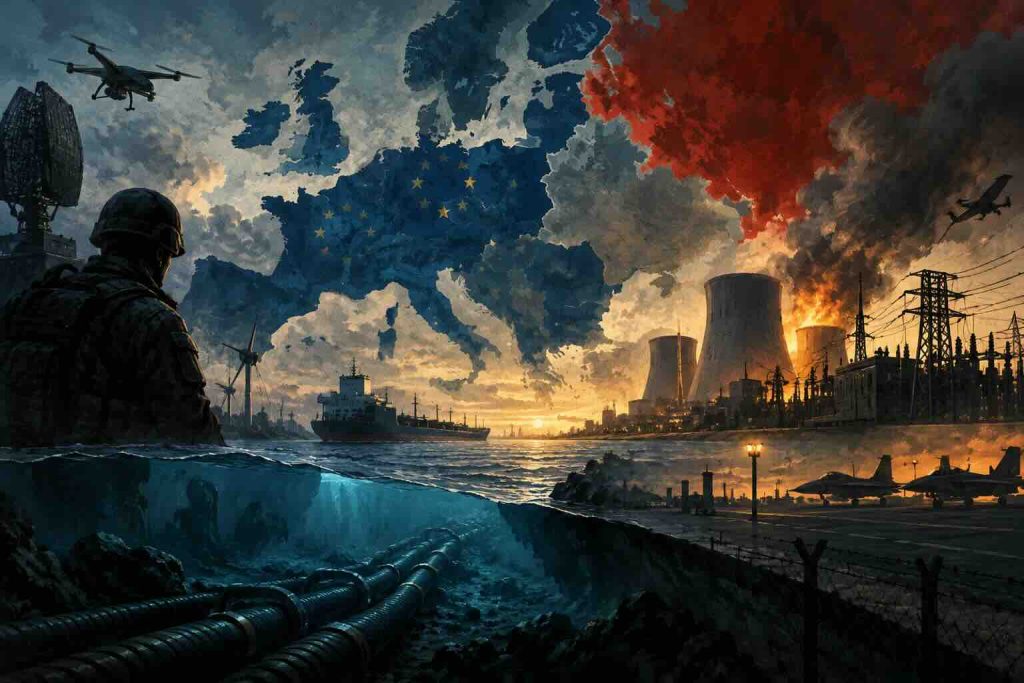
Współczesna wojna infrastrukturalna wygląda zupełnie inaczej. Przestaje działać kabel podmorski. Zapala się stacja transformatorowa. Na linii kolejowej uszkodzony zostaje system sterowania. Statek przeciąga kotwicę po dnie morza. Nieznany dron pojawia się w pobliżu lotniska. Złośliwe oprogramowanie paraliżuje system zarządzania ruchem.
W pierwszych godzinach każde z tych zdarzeń może wyglądać jak zwykła awaria. Właśnie dlatego przestrzeń między pokojem a wojną coraz częściej nie poszerza się na mapie, lecz w sferze interpretacji. Można wyrządzić państwu poważne szkody, nie dając jego władzom dogodnego momentu, w którym mogłyby z pełnym przekonaniem powiedzieć: „Zostaliśmy zaatakowani”.
Mechanizm ten działa jednak również w drugą stronę. W przestrzeni powietrznej nasyconej środkami walki radioelektronicznej bezzałogowiec rzeczywiście może znaleźć się w miejscu, do którego nikt go nie kierował. Statek handlowy może przypadkowo uszkodzić kabel. Obiekt energetyczny może stać się celem ataku krajowej grupy radykalnej. A awarie techniczne nie zniknęły przecież tylko dlatego, że żyjemy w epoce działań hybrydowych.
Fiński przypadek jest pod tym względem ważniejszy niż dziesiątki teoretycznych analiz. Bezzałogowiec bojowy należący do obcego państwa znalazł się na terytorium państwa NATO, mając na pokładzie materiały wybuchowe. Ustalenie jego pochodzenia okazało się stosunkowo proste, znacznie trudniej było natomiast określić intencje. W tym przypadku śledztwo wykazało, że nie było zamiaru zaatakowania Finlandii.
Nowa linia frontu przebiega więc na granicy między incydentem technicznym a polityczną decyzją o uznaniu go za atak. Błąd popełniony w tym punkcie procesu decyzyjnego może być równie niebezpieczny jak sama dywersja.
Najtrudniej jest udowodnić
Atrybucja stopniowo staje się samodzielnym instrumentem strategicznym. Służbom specjalnym nie wystarczy ustalić, kto ich zdaniem stoi za daną operacją. Muszą jeszcze przekonać do tego rząd. Rząd — sojuszników. Sojusznicy — własne parlamenty i społeczeństwa. A jeśli w grę wchodzi poważna odpowiedź, najlepiej również znaczną część społeczności międzynarodowej.
I właśnie tutaj pojawia się nieprzyjemny paradoks pracy wywiadowczej. Służby mogą mieć mocne podstawy do wysokiej wewnętrznej pewności: przechwycone komunikaty, informacje od agentury, wyniki badań kryminalistycznych i ekspertyz technicznych. Ujawnienie takich materiałów może jednak oznaczać dekonspirację źródła albo zdradzenie sposobu, w jaki zostały pozyskane. W efekcie dowód o największej wartości dla analityków może okazać się najmniej przydatny w debacie publicznej i procesie politycznym.
Pewność służb może więc wykraczać poza poziom dowodów dostępnych opinii publicznej, a polityczna presja na reakcję może pojawić się znacznie szybciej, niż zakończy się postępowanie sądowe.
Na tym polega jedna z głównych przewag narzędzi hybrydowych. Celem nie musi być wyłącznie transformator, kabel czy port. Celem może stać się sam proces podejmowania decyzji.
Wyobraźmy sobie ograniczony incydent. Jedna ze służb publicznie oskarża obce państwo. Część sojuszników domaga się natychmiastowej odpowiedzi. Inni żądają dodatkowych dowodów. Jeszcze inni obawiają się eskalacji. W miarę trwania sporu zaczyna być jasne, które państwa są gotowe podnosić stawkę, które potrzebują więcej czasu i na ile spójna pozostaje koalicja w sytuacji, która nie mieści się w klasycznej definicji zbrojnej napaści. Nawet stosunkowo niewielki akt dywersji może więc pełnić funkcję politycznego sondowania.
Stąd również popularność scenariuszy false flag — operacji pod obcą flagą, w których tropy mają prowadzić z dala od rzeczywistego sprawcy. Latem polskie i bałtyckie służby ostrzegały przed takim ryzykiem w odniesieniu do infrastruktury energetycznej. Trzeba jednak szczególnie uważać, by nie mylić scenariusza rozpatrywanego przez służby z potwierdzonym planem. Możliwość prowokacji jest realna, ale twierdzenie o przygotowywaniu konkretnej operacji wymaga konkretnych dowodów.
Równie niebezpieczna może być skrajność przeciwna — hipertrybucja. Co się stanie, jeśli państwo tak bardzo przygotuje się na możliwość dywersji, że zacznie widzieć dywersję w każdej awarii?
Kontekst polityczny nieuchronnie wpływa na sposób interpretowania faktów. Po kilku rzeczywistych lub domniemanych operacjach kolejny pożar przestaje być postrzegany po prostu jako pożar. Dron staje się „rozpoznawczy”, zanim ktokolwiek zbada jego elektronikę. Uszkodzenie kabla zostaje uznane za „sabotaż”, zanim kotwica zostanie wydobyta z dna. Gotowa rama interpretacyjna pozwala oszczędzić czas — dokładnie do momentu, gdy okazuje się błędna.
Artykuł 5 Traktatu Waszyngtońskiego oczywiście pozostaje w tle, ale szczegółowe omawianie jego treści nie jest tu konieczne. Wystarczy przypomnieć rzecz najważniejszą: NATO celowo nie ustanawia automatycznego progu, po którego przekroczeniu każdy incydent hybrydowy lub cyberatak staje się z definicji wojną prowadzoną wspólnie przez sojuszników. Decyzje są podejmowane w odniesieniu do konkretnego przypadku.
Taka niejednoznaczność może wzmacniać odstraszanie: potencjalny przeciwnik nie otrzymuje tabeli pokazującej, ile kabli można przeciąć bez konsekwencji. Jest jednak i druga strona tego mechanizmu. Dokładnej granicy z góry nie zna również ten, kto będzie musiał podjąć decyzję.
Nie piąty, lecz trzeci
Dlatego w kontekście wojny infrastrukturalnej ciekawiej jest przyjrzeć się nie słynnemu artykułowi 5, lecz znacznie mniej znanemu artykułowi 3 Traktatu Północnoatlantyckiego. Zobowiązuje on państwa członkowskie do utrzymywania własnej oraz wspólnej zdolności do przeciwstawienia się zbrojnej napaści. Dziś NATO bezpośrednio wiąże z tą normą pojęcie resilience — odporności państwa, społeczeństwa i infrastruktury cywilnej na poważne zakłócenia, niezależnie od ich źródła.
I właśnie tutaj następuje istotna zmiana sposobu myślenia. Nie da się w pełni zabezpieczyć tysięcy kilometrów kabli, linii kolejowych, rurociągów i sieci elektroenergetycznych. Nie sposób postawić żołnierza przy każdym transformatorze ani fregaty nad każdym odcinkiem kabla biegnącego po dnie morza. Cel musi więc być inny: chronić nie tyle sam obiekt, ile przede wszystkim funkcję, którą pełni.
Jeśli kabel zostanie przerwany — transmisja danych musi zostać przekierowana inną drogą. Jeśli uszkodzony zostanie gazociąg — potrzebne jest alternatywne źródło dostaw. Jeśli przestanie działać stacja elektroenergetyczna — sieć musi być zdolna do przejęcia i rozłożenia obciążenia w innym miejscu. Jeśli zaatakowane zostanie centrum danych — krytyczne informacje powinny mieć kopię w innej lokalizacji. Jeśli port zostanie zamknięty — system logistyczny musi umożliwiać przekierowanie transportu do sąsiedniego portu.
Innymi słowy, nowe odstraszanie nie opiera się wyłącznie na obietnicy ukarania tego, kto zaatakuje infrastrukturę. Opiera się również na zdolności pokazania, że taki atak nie przyniesie zakładanego efektu.
Europejska polityka stopniowo zmierza właśnie w tym kierunku. W lipcu Komisja Europejska opublikowała odrębne zalecenia dotyczące odporności infrastruktury krytycznej na szeroki zakres zagrożeń — od klęsk żywiołowych i awarii po działania z użyciem dronów i ataki hybrydowe. Główna zasada jest dość prozaiczna: tam, gdzie to możliwe, zapobiegać zakłóceniom, a tam, gdzie nie udało się ich uniknąć, zapewnić ciągłość kluczowych funkcji.
NATO ujmuje ten problem jeszcze szerzej. Znaczna część infrastruktury potrzebnej siłom zbrojnym w czasie kryzysu w ogóle nie należy do wojska. Według danych Sojuszu około 90 proc. transportu wykorzystywanego podczas dużych operacji wojskowych realizowane jest przy udziale prywatnych firm, a ponad 70 proc. satelitarnej łączności obronnej zapewniają operatorzy komercyjni.
Wychodzi więc na to, że jeden z najważniejszych artykułów obronnych traktatu z 1949 roku dotyczy dziś w coraz większym stopniu nie liczby czołgów, lecz zapasowego transformatora, zabezpieczonego centrum danych, ekipy remontowej i alternatywnego szlaku dostaw paliwa.
Jeżeli nie da się zagwarantować bezpieczeństwa każdego obiektu, państwo musi zagwarantować ciągłość jego funkcji.
Bałtyckie laboratorium
Nigdzie nowa logika nie jest tak dobrze widoczna jak na Bałtyku. Morze jest stosunkowo niewielkie, ale pod jego powierzchnią i wokół niego biegnie niezwykle gęsta sieć infrastruktury energetycznej, telekomunikacyjnej i transportowej. Otaczają je państwa NATO, w bezpośrednim sąsiedztwie znajduje się Rosja, a po jego wodach poruszają się statki handlowe należące do armatorów z najróżniejszych jurysdykcji. W ostatnich latach doszło tu również do kilku głośnych uszkodzeń gazociągów i kabli, których okoliczności były wyjaśniane z różnym stopniem pewności.
W styczniu 2025 roku NATO uruchomiło Baltic Sentry — wzmocniony system nadzoru nad krytyczną infrastrukturą podmorską, wykorzystujący okręty, lotnictwo patrolowe i systemy bezzałogowe. W lutym 2026 roku osiem państw porozumiało się w sprawie rozszerzenia Task Force X-Baltic: stały monitoring mają w coraz większym stopniu zapewniać autonomiczne systemy morskie, zintegrowane systemy wymiany danych oraz narzędzia sztucznej inteligencji. Z kolei pod koniec sierpnia państwa regionu Morza Bałtyckiego rozpoczęły tworzenie kolejnej grupy operacyjnej, tym razem ukierunkowanej na zagrożenia ze strony bezzałogowców i zakładającej szybki obieg informacji. Bałtyk stopniowo staje się przestrzenią sensorową.
Z technicznego punktu widzenia jest to zrozumiałe: im więcej można zobaczyć, tym łatwiej zapobiec skrytemu atakowi. Polityczna cena takiego podejścia jest jednak równie oczywista. Ochrona infrastruktury wymaga coraz dokładniejszego monitorowania statków, jednostek podwodnych, bezzałogowców, sygnałów radiowych oraz ruchu w pobliżu strategicznych obiektów. Struktury wojskowe coraz ściślej współpracują z operatorami prywatnych kabli, portami, przedsiębiorstwami energetycznymi i firmami telekomunikacyjnymi.
Granica między infrastrukturą cywilną a wojskową zaciera się tu również w inny sposób. Lotnisko Lipsk/Halle jest obiektem cywilnym, ale jednocześnie ważnym węzłem logistycznym. Kolej przewozi pasażerów, a zarazem transportuje ładunki wojskowe. Port obsługuje kontenerowiec, a następnego dnia może przyjmować transport sprzętu wojskowego. Elektrownia zasila osiedle mieszkaniowe i zakład przemysłu obronnego. Komercyjny satelita zapewnia jednocześnie nawigację dla gospodarki cywilnej i łączność dla wojska. Współczesna infrastruktura coraz częściej z definicji ma charakter podwójnego zastosowania.
I na tym szczególnym froncie nie wszyscy noszą mundury. Czasem pierwszą osobą, która dostrzeże oznaki potencjalnego incydentu o charakterze międzypaństwowym, jest dyżurny inżynier. Pytanie, które kilka godzin później może trafić na biurko premiera, może zacząć się od banalnego komunikatu dyspozytora: „Coś jest nie tak na linii”.
Po drugiej stronie lustra
Błędem byłoby przedstawianie konfrontacji infrastrukturalnej jako specyficznie wschodnioeuropejskiego lęku przed Rosją. Rosja znajduje się po drugiej stronie tego samego infrastrukturalnego lustra.
Ukraińskie ataki dalekiego zasięgu na rosyjskie rafinerie już wielokrotnie wpływały nie tylko na funkcjonowanie konkretnych zakładów, lecz także na zaopatrzenie w paliwa. W sierpniu 2026 roku w co najmniej dziesięciu rosyjskich regionach pojawiła się kolejna fala niedoborów benzyny po wznowieniu ataków na zakłady przetwórstwa ropy. We wrześniu ukraińskie drony nadal atakowały terminale naftowe oraz infrastrukturę portową i wojskową w rejonie Noworosyjska.
Rosja z kolei systematycznie atakuje ukraińską infrastrukturę energetyczną, kolejową, portową i przygraniczną. 9 września rosyjskie drony uderzyły w przejście graniczne w obwodzie odeskim, w pobliżu granicy z Mołdawią. Atak spowodował ofiary śmiertelne i czasowe wstrzymanie ruchu na jednym z ważnych szlaków transportowych. Po wcześniejszych atakach na porty czarnomorskie Ukraina w coraz większym stopniu polega na lądowych szlakach logistycznych.
Status prawny, cele i konsekwencje poszczególnych operacji są różne, dlatego sprowadzanie ich do prostej symetrii byłoby błędem. Sam mechanizm presji infrastrukturalnej jest jednak uniwersalny: na przeciwnika można oddziaływać nie tylko poprzez niszczenie jego sił zbrojnych, lecz także poprzez zwiększanie kosztów normalnego funkcjonowania państwa.
Kiedy skutki takich działań zaczynają przekraczać granice państw NATO — za pośrednictwem dronów, morza, energetyki, łączności czy logistyki — znany mechanizm wyniszczania staje się już problemem bezpieczeństwa zbiorowego.
I właśnie dlatego najgroźniejszym scenariuszem nie musi być starannie zaplanowana operacja prowadząca do wielkiej wojny. Znacznie bardziej niepokojący może okazać się ciąg całkowicie racjonalnych decyzji oraz błędów popełnianych w dobrej wierze.
Bezzałogowiec traci nawigację i schodzi z kursu. Spada na obiekt o znaczeniu strategicznym. Jego pochodzenie zostaje ustalone stosunkowo szybko, ale intencje — już nie. Służby mają za sobą historię ostrzeżeń dotyczących aktywności dywersyjnej. Rząd nie chce sprawiać wrażenia bezradnego. Sojusznicy oczekują solidarności. Podejrzewany sprawca uznaje odpowiedź za prowokację i sam odpowiada. Od tej chwili każdy kolejny incydent będzie interpretowany przez pryzmat poprzedniego.
Nikt nie planował rozpoczęcia wielkiej wojny. Każdy jedynie reagował na działanie drugiej strony. Właśnie dlatego w szarej strefie błąd może okazać się groźniejszy niż zła intencja.
Im intensywniej państwa przygotowują się do ukrytej konfrontacji, tym bardziej wrażliwy staje się cały system. A im większa jest jego wrażliwość, tym szybciej wykrywana jest podejrzana aktywność. Jednocześnie pozostaje coraz mniej czasu na odróżnienie ataku od awarii, a intencji od przypadku.
Wyjście z tego paradoksu prawdopodobnie nie polega na próbie wcześniejszego określenia sankcji za każdy możliwy rodzaj incydentu. Znacznie ważniejsze jest ograniczenie jego wartości strategicznej.
Jeśli uszkodzenie jednego kabla może pozbawić region łączności, jego zniszczenie staje się niezwykle atrakcyjną operacją. Jeśli ruch można w ciągu kilku sekund przełączyć na trasę zapasową — atrakcyjność takiego działania wyraźnie spada.
Jeśli awaria gazociągu natychmiast wywołuje kryzys polityczny, infrastruktura staje się wygodnym narzędziem nacisku. Jeśli dostawy można przekierować — jej skuteczność jako instrumentu presji maleje.
Jeśli każda nieznana kropka na radarze wywołuje polityczną panikę, nawet tani bezzałogowiec staje się kosztowną bronią. Jeśli istnieją sprawdzone procedury identyfikacji, wymiany informacji i prowadzenia dochodzeń — już nie.
Kolejna poważna eskalacja w Europie rzeczywiście może nie rozpocząć się od kolumny czołgów. Ale być może nie rozpocznie się również od wcześniej zaplanowanego aktu dywersji. Może zacząć się od ekipy awaryjnej, która wykrywa uszkodzenie o nieznanym pochodzeniu, oraz kilku rządów, które będą musiały ustalić, co właściwie się wydarzyło, zanim śledczy i eksperci zdążą przedstawić ostateczne ustalenia.
W świecie bez formalnego wypowiedzenia wojny te kilka godzin może się okazać najniebezpieczniejszą infrastrukturą ze wszystkich.
Nawet najbardziej precyzyjne informacje nie gwarantują trafnej decyzji. Między tym, co rzeczywiście się wydarzyło, a sposobem, w jaki dane zdarzenie zostanie zinterpretowane, zawsze pozostaje przestrzeń na błąd. O tym, dlaczego nawet profesjonalne służby wywiadowcze nie są wolne od takich pomyłek i jak błędy analityczne przeradzają się w decyzje polityczne, — w artykule „Między informacją a decyzją: błędy i porażki wywiadu są nieuniknione”.